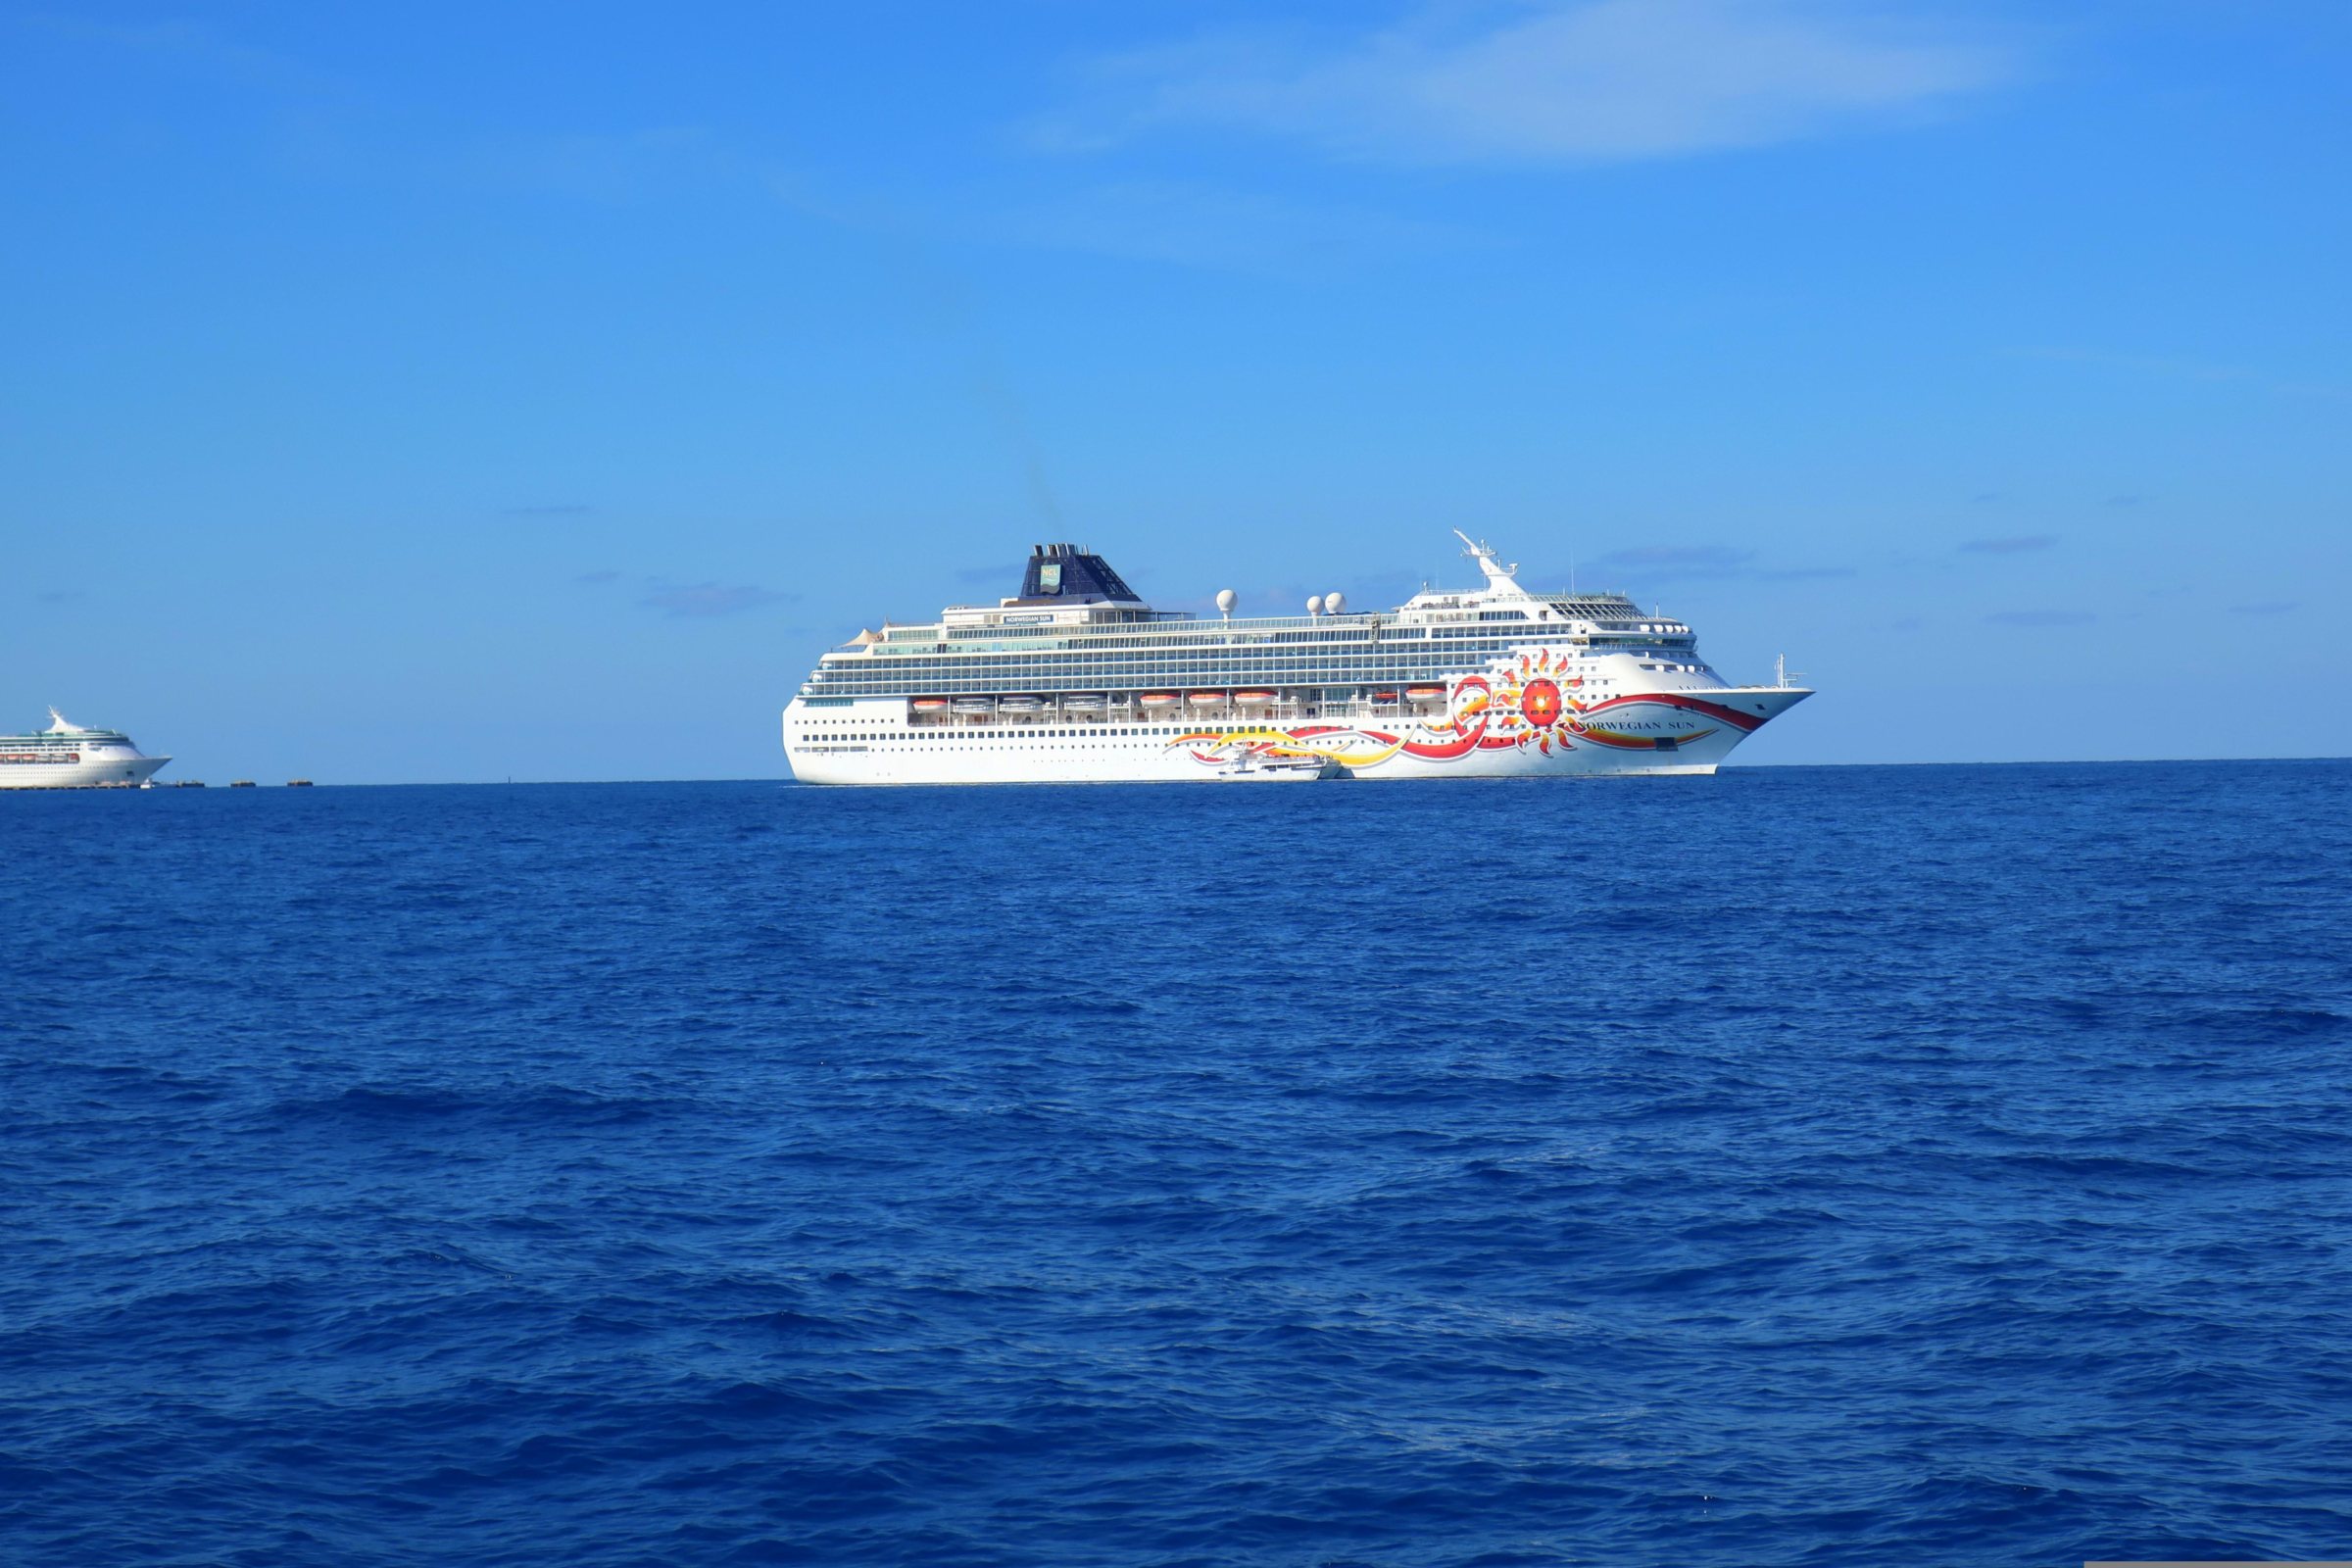
La compañía de cruceros Norwegian Cruise Line ha emitido una alerta a sus clientes y representantes de viajes, ante el envío de correos electrónicos fraudulentos a nombre de la empresa.
Un aviso publicado en su página oficial, https://www.ncl.com/ar/es/#important-guest-advisory, lee como sigue:
“Aviso importante para los huéspedes:
Estamos investigando informes de correos electrónicos fraudulentos que afirman ser de Norwegian Cruise Line. Recomendamos a los huéspedes que no hagan clic en enlaces, no respondan a estos correos electrónicos ni proporcionen información personal o de pago. Los correos electrónicos de Norwegian Cruise Line provienen de @ncl.com, @e.ncl.com o @nclcorp.com. Si tiene preguntas sobre reservaciones, comuníquese con su asesor de viajes o llame al 5411-5353-0580. Para obtener números fuera de los Estados Unidos, visite ncl.com/ar/es/contact-us”.
Mientras en redes sociales circuló el texto de un alerta que aparentemente, la compañía envió a las agencias de viajes para que alerten a sus clientes, y en la que se detalla la siguiente información:
“Tenemos conocimiento de que se están enviando a los huéspedes correos electrónicos fraudulentos que afirman falsamente provenir de Norwegian Cruise Line, y estamos investigando activamente el asunto. Recomendamos a nuestros huéspedes que no hagan clic en ningún enlace, que no respondan a estos correos electrónicos ni proporcionen información personal o de pago. Los correos electrónicos auténticos de Norwegian Cruise Line provienen de los dominios @ncl.com, @nclcorp.com y @e.ncl.com. Los huéspedes que tengan preguntas sobre sus reservaciones deben comunicarse con su agente de viajes o visitar www.ncl.com para obtener los números de contacto locales fuera de Estados Unidos. La privacidad y la seguridad de la información de nuestros huéspedes siguen siendo nuestra máxima prioridad. También hemos actualizado nuestro sitio web con esta información y compartiremos esta actualización con todos los huéspedes que tengan reservado un crucero de NCL con salida en los próximos 30 días”.
Al parecer se trata de un esquema de robo de datos (phishing), en el que los delincuentes, haciéndose pasar por representantes de una empresa, buscan inducir a los usuarios a entrar a un enlace malicioso para tener acceso a su información.
Entre otras tácticas, los piratas cibernéticos recurren a estrategias de intimidación y urgencia, como amenazas de cancelar las reservaciones, errores de verificación o cobros pendientes, para motivar a los clientes a acceder a los enlaces. La empresa exhortó a sus clientes a no responder a los correos electrónicos, no presionar ningún enlace en ellos y de tener dudas o preguntas, comunicarse directamente con su agente de viajes o a las líneas telefónicas de la empresa.
Jornada Noticiosa intentó comunicarse con la Compañía de Turismo de Puerto Rico para obtener más detalles sobre esta situación y al momento, aguardaba por una reacción.